Уявіть: ви робите свій перший вебдодаток і доходите до логіну. Користувач увійшов — але як сервер «запам'ятає» його на наступних запитах? Один із найпопулярніших способів сьогодні — JWT (JSON Web Token): компактний підписаний токен, який клієнт надсилає з кожним запитом. У цій статті я пояснюю JWT так, як хотів би, щоб пояснили мені на старті: без зайвої магії, з аналогіями і з чесною розмовою про недоліки. 🌟
👉 Коли розберетеся з основами, переходьте до продовження — «JWT і OAuth 2.0: ризики безпеки», де я розбираю реальні атаки на токени і показую, як їх закрити та перевірити тестами на Spring Boot.
⚡ Коротко
✅ Ключова думка 1: JWT — це стандартизований формат токена (RFC 7519), який містить дані про користувача і підписаний сервером, щоб їх не можна було непомітно змінити. 📜
✅ Ключова думка 2: Для перевірки токена серверу не потрібно зберігати сесію — це спрощує масштабування. Але за це доводиться платити: відкликати токен до закінчення терміну дії складніше. ⚙️
✅ Ключова думка 3: HTTPS, короткий термін життя токена і refresh-токени — базовий мінімум безпеки. 🔒
🎯 Ви отримаєте: розуміння структури JWT, як він працює, де він доречний, а де ні, і практичні поради для старту. 📚
👇 Детальніше читайте нижче — з прикладами та висновками
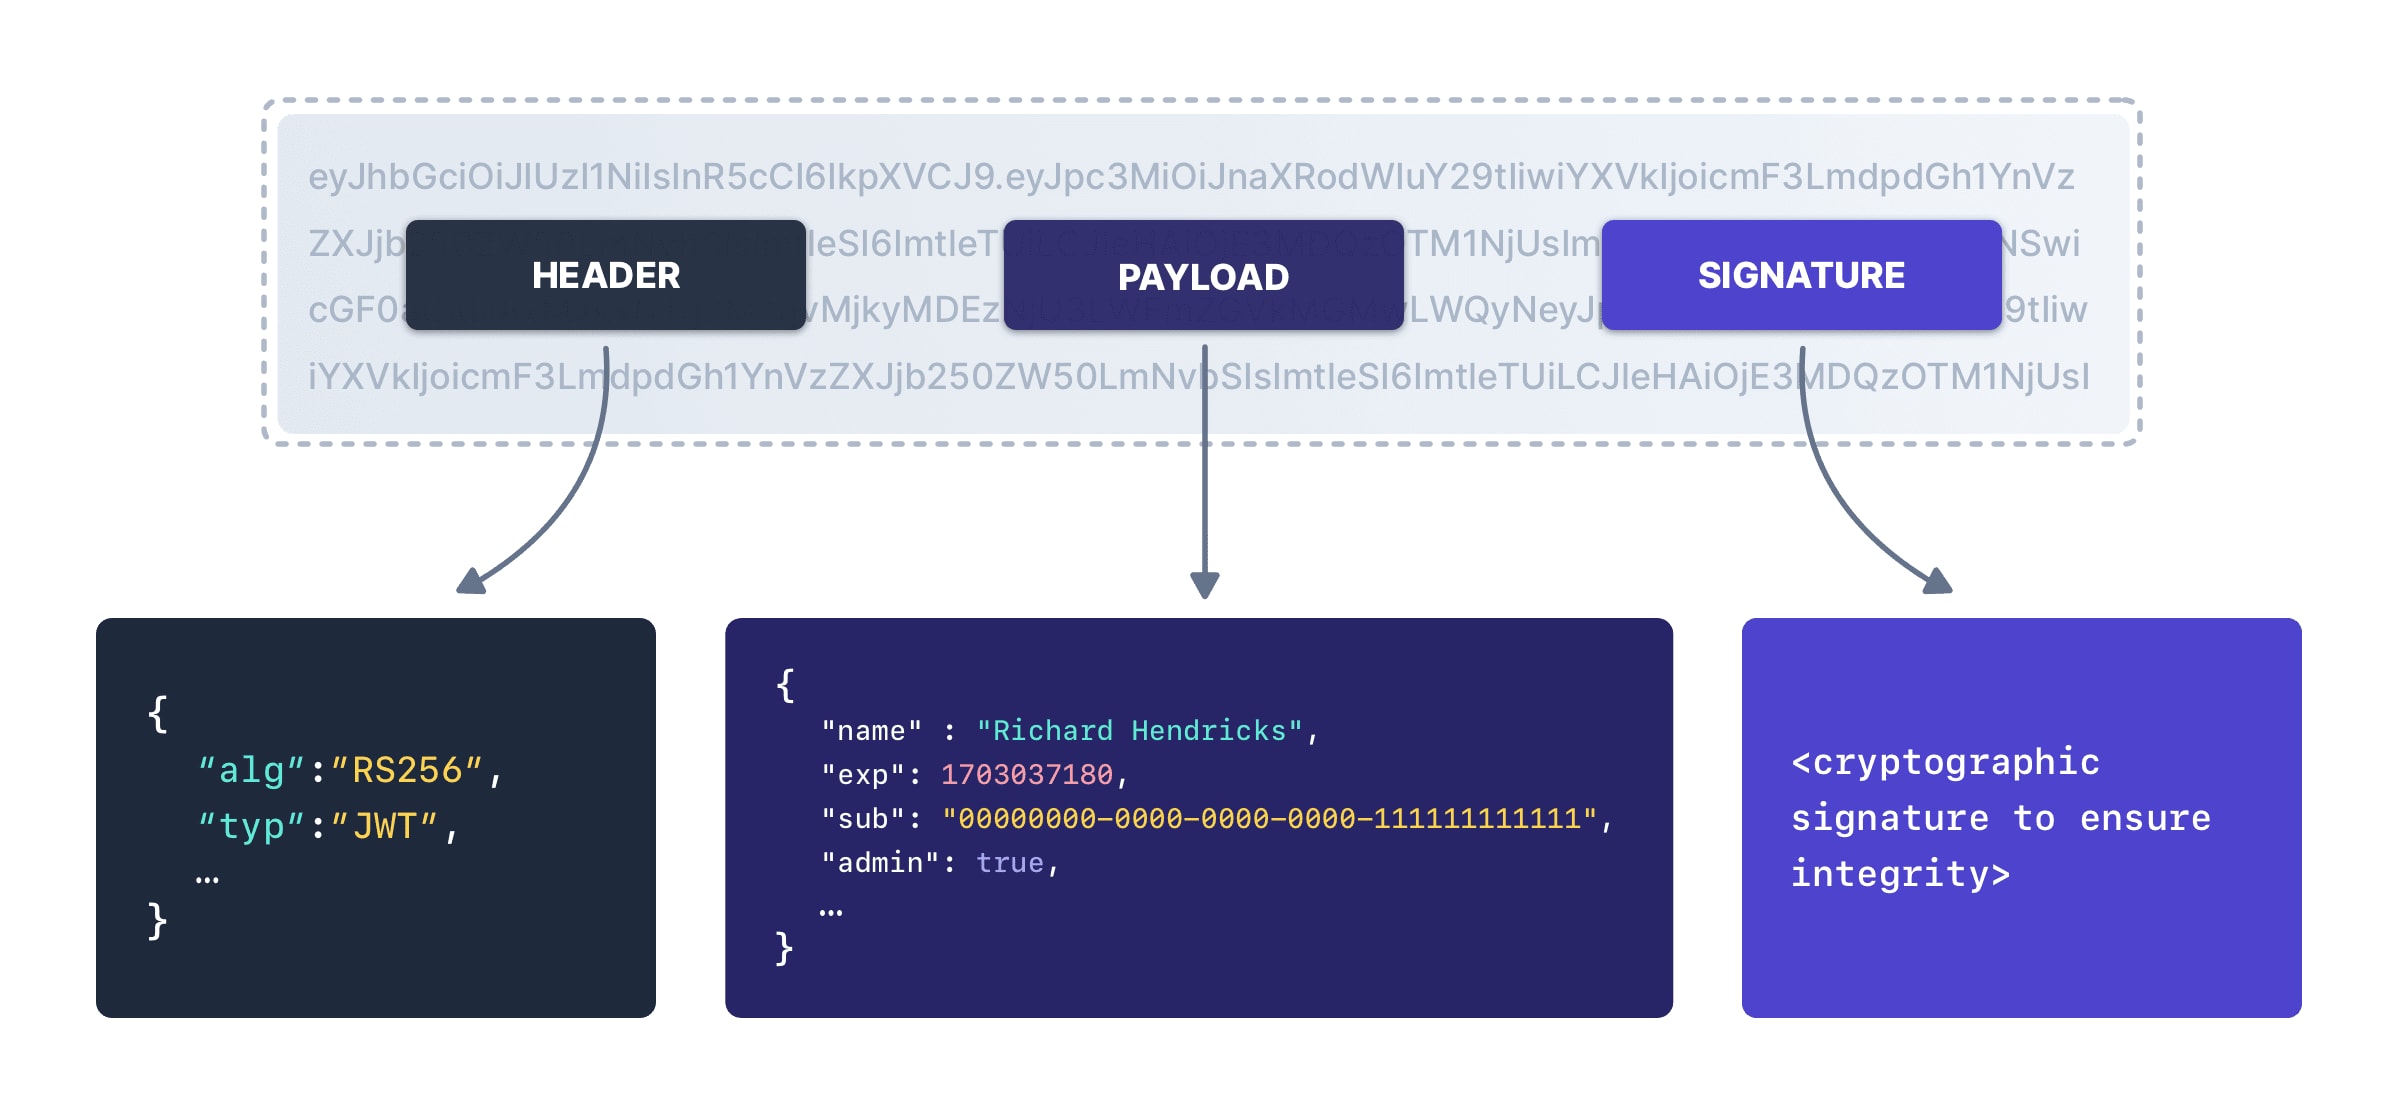
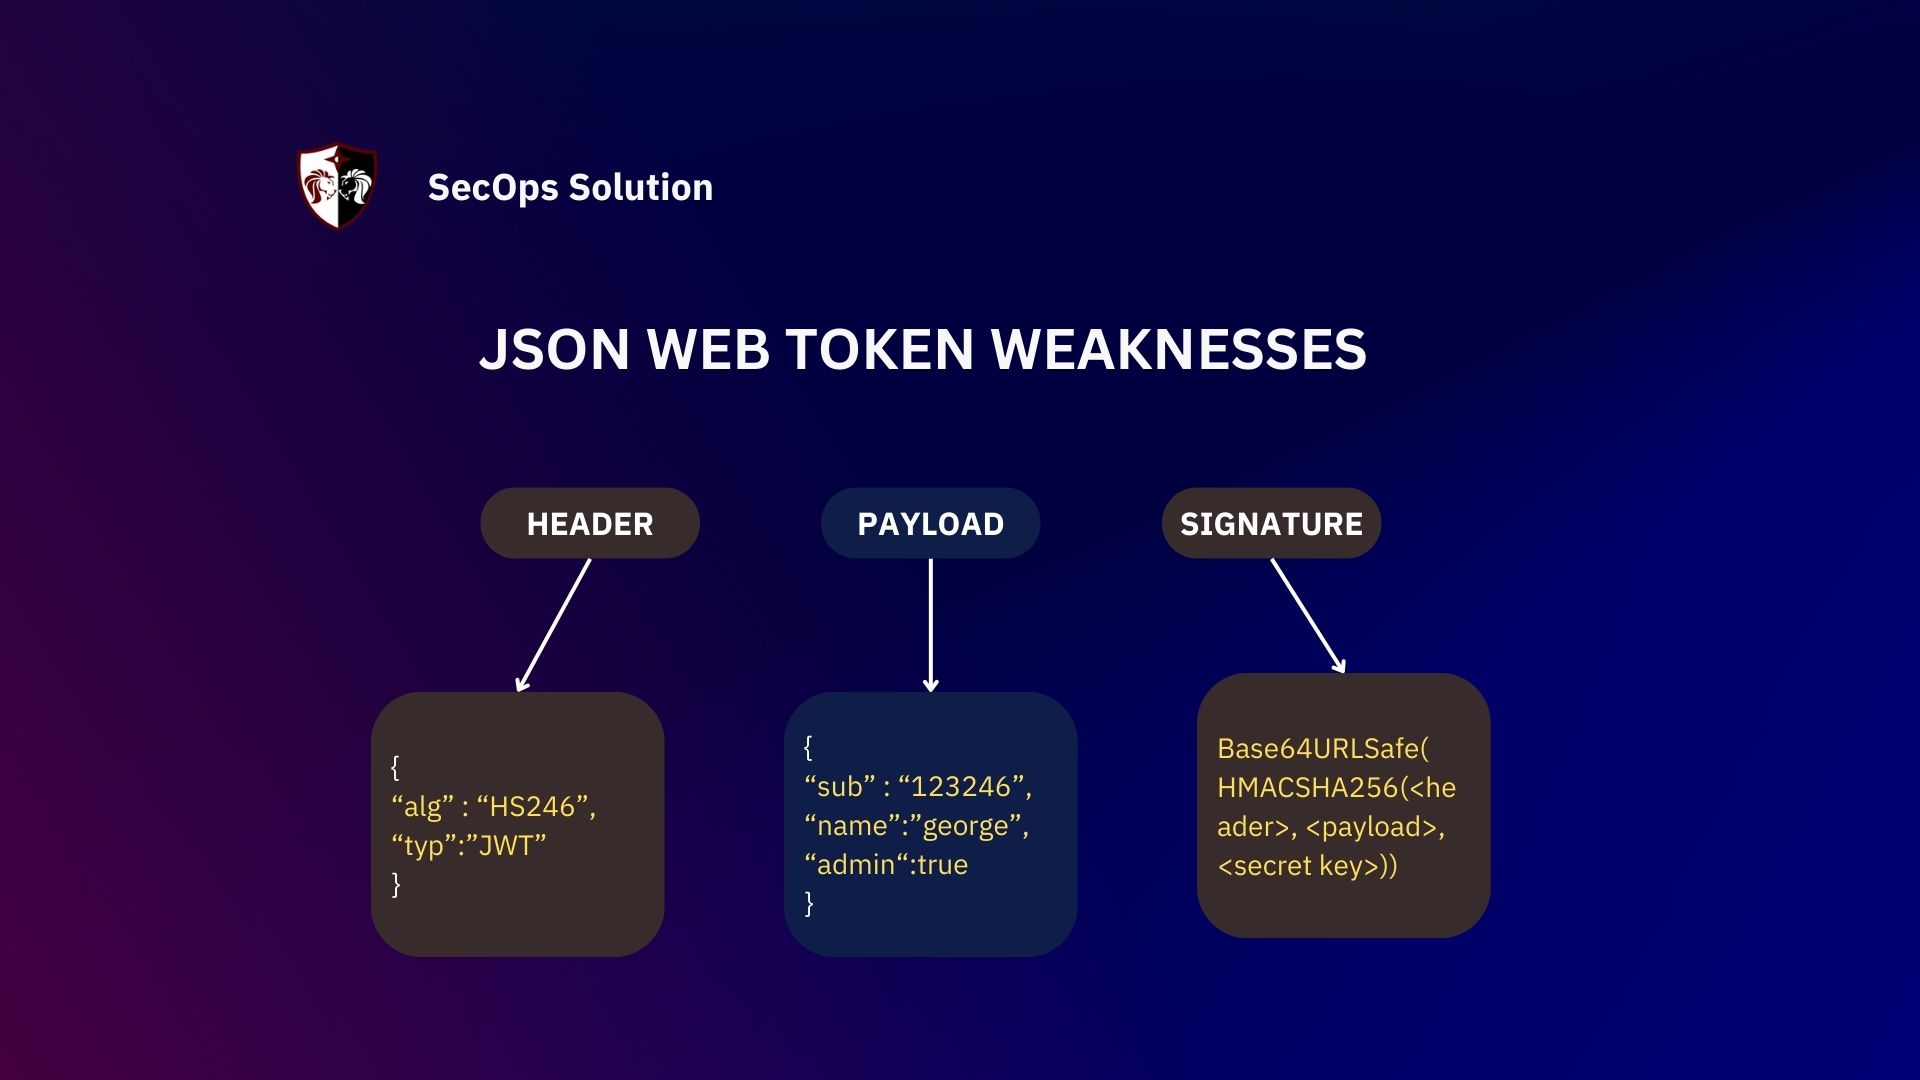
Три частини JWT: header і payload видно всім, signature захищає їх від змін
🎯 Вступ
📊 Що таке JWT і навіщо він потрібен у веброзробці
JSON Web Token (JWT) — це відкритий стандарт RFC 7519, який описує компактний спосіб передати набір даних (так звані claims — «твердження» про користувача) у вигляді JSON-об'єкта, захищеного підписом. Нижче — головне, що варто знати на старті.
Що таке JWT?
Рядок із трьох частин через крапку: header.payload.signature
Header і payload — це JSON, закодований у Base64Url
Signature — цифровий підпис, який гарантує, що header і payload ніхто не змінив
Як підписується?
HMAC (наприклад, HS256) — один спільний секретний ключ: ним і підписують, і перевіряють
RSA / ECDSA (наприклад, RS256, ES256) — пара ключів: сервер авторизації підписує приватним ключем, а інші сервіси перевіряють публічним
Валідний підпис означає дві речі: «токен не змінювали» і «його видав той, хто володіє ключем»
💡 Чому я одразу згадую обидва типи: від цього залежить, хто може перевірити токен. З HS256 — лише той, хто знає секрет (а отже, теоретично може й підробити токен). З RS256 публічний ключ можна спокійно роздати іншим сервісам — підписати токен вони все одно не зможуть. Для одного бекенду зазвичай вистачає HS256, для мікросервісів частіше обирають асиметричні алгоритми.
Аналогія для новачків:
JWT — це цифровий паспорт 🛂
Містить ваші дані (ID, роль, термін дії)
Підписаний «паспортним столом» (сервером)
Перевірити справжність може кожен, хто має ключ для перевірки, — без дзвінка в базу даних
Де використовується?
Аутентифікація в API (REST, GraphQL)
Мобільні додатки
Мікросервіси
Single Page Applications (SPA)
OAuth 2.0 і OpenID Connect — там JWT часто використовують як access token та ID token
Чим відрізняється від класичних сесій?
Stateless-перевірка — щоб перевірити токен, серверу не треба шукати сесію у сховищі
Зручно, коли серверів або сервісів багато: кожен перевіряє токен сам
Добре працює з мобільними клієнтами та різними доменами
Але: виданий токен діє до кінця свого терміну — «розлогінити» користувача миттєво складніше, ніж просто видалити сесію
💡 Чому я не пишу «JWT кращий за сесії»: це різні інструменти. Для класичного монолітного сайту сесії часто простіші й навіть безпечніші. JWT виграє там, де запити йдуть на багато незалежних сервісів. Детальніше — у розділі «Переваги та недоліки».
Приклад з життя:
Ви логінитесь в онлайн-магазин 🛒
Сервер перевіряє пароль і видає JWT
Ви відкриваєте кошик, додаєте товари — без повторного логіну
На кожному запиті сервер перевіряє підпис токена й одразу знає, хто ви. Сам кошик, звісно, береться з бази — але щоб упізнати користувача, база не потрібна
Важливе застереження:
JWT не шифрує дані — Base64Url це кодування, а не шифрування
Будь-хто, хто має токен, може прочитати payload (спробуйте вставити токен на jwt.io)
Ніколи не кладіть туди паролі, ключі чи інші секрети! 🚫
💡 Чому це так важливо: найчастіша помилка новачків — бачити «нечитабельний» рядок eyJhbGci... і думати, що він зашифрований. Підпис захищає від зміни даних, але не від читання. Якщо потрібна саме конфіденційність, існує окремий стандарт — JWE (RFC 7516).
👉 Приклад: у REST API після успішного логіну сервер генерує JWT з ID користувача і повертає його клієнту. Клієнт зберігає токен і надсилає його в заголовку Authorization: Bearer <token> для доступу до захищених роутів.
💡 Чому саме в заголовку, а не в URL: адреси запитів потрапляють у логи серверів, історію браузера і заголовок Referer. Токен у URL — це токен, який легко «засвітити». Заголовок Authorization для цього і придуманий.
⚡ Важливо: завжди передавайте JWT лише через HTTPS. Підпис не заважає зловмиснику скопіювати токен — а перехоплений токен працює як ключ від акаунту. ⚠️
✅ Швидкий висновок: JWT — це підписаний «пропуск», який сервер видає після логіну і може перевірити без звернення до сховища сесій. Він не шифрує дані і не скасовується миттєво — пам'ятайте про це з першого дня. 📝
⸻
Аналогія з реального життя: JWT — це як штамп у нічному клубі
«JWT — це штамп на руці: один раз перевірили — і ти вільний на весь вечір!»
Уявіть себе в нічному клубі з суворим фейс-контролем
Етап
У клубі
У JWT
1. Вхід
Охоронець перевіряє паспорт, вік, дрес-код
Сервер перевіряє логін і пароль
2. Отримуєш штамп
На руці — флуоресцентний штамп, видимий під УФ-лампою
Клієнт отримує JWT-токен
3. Перевірка всередині
Бармен світить УФ — штамп є → наливає
API перевіряє підпис і exp — OK → доступ
4. Без черг
Не треба щоразу бігати до входу
Не треба шукати сесію у сховищі — stateless
Детальний розбір аналогії (покроково)
1. Штамп = JWT-токен
Компактний: маленький, завжди з тобою (як рядок header.payload.signature)
Самодостатній: містить усе потрібне для перевірки (ID, роль, термін дії)
Захищений від підробки: особливе чорнило не намалюєш маркером → без ключа не створиш валідний підпис
💡 Нюанс: підпис надійний рівно настільки, наскільки надійно захищений ключ. Якщо секрет короткий або «злив» у GitHub — зловмисник «надрукує» собі будь-який штамп. Вимоги до ключів детально описані в RFC 8725 (JWT Best Current Practices).
2. УФ-лампа = перевірка підпису
Швидко: секунда — і ти отримуєш напій
Без бази: бармен не дзвонить на вхід
Розподілено: перевірити може кожен бармен, у якого є УФ-лампа (тобто ключ для перевірки)
3. Термін дії штампу = exp у JWT
До 4:00 ранку → штамп дійсний
Після 4:00 → вхід заборонено
JWT: "exp": 1730985600 (час у секундах Unix) → після цього моменту сервер відповідає 401 Unauthorized
4. VIP-штамп = ролі та права
Червоний штамп → доступ до VIP-зони
Зелений → тільки бар
JWT: "role": "admin" → доступ до /admin
Порівняння: JWT vs традиційні сесії
Параметр
Клубний штамп (JWT)
Список гостей (сесії)
Перевірка
Локально, просто подивитися на руку
Звіритися зі списком на вході
Багато залів / серверів
Кожен бармен перевіряє сам
Усім потрібен доступ до спільного списку (наприклад, Redis)
Що треба зберігати
Лише ключ для перевірки
Сам список гостей (сховище сесій)
Вигнати гостя посеред вечора
Складно: штамп не змиєш до 4:00
Легко: викреслили зі списку — і все
💡 Чому я додав останній рядок: без нього порівняння виглядає так, ніби у JWT немає мінусів. Насправді «неможливість змити штамп» — головний компроміс JWT. Саме тому токени роблять короткоживучими, а для виходу з акаунту чи блокування користувача додають окремі механізми (refresh-токени, чорні списки). Про це — в розділі «Найкращі практики».
Інший приклад: фестивальний браслет
Видається на вході → після сканування квитка
Містить дані: день, зона, тип (VIP/стандарт)
Перевіряється сканером → навіть без інтернету
Якщо порваний → недійсний (як токен зі зміненим payload)
Відкриває «Мої замовлення» → клієнт надсилає токен у заголовку
Сервер перевіряє підпис і exp → знає, чию історію показати
Оформлює нове замовлення → той самий токен, без повторного логіну
Як у клубі: один штамп — доступ до всіх зон, поки він не «згас».
Важливі застереження (як і зі штампом!)
Штамп скопіювали? → зловмисник заходить замість вас → JWT вкрали → доступ до акаунту до закінчення exp
Рішення: короткий термін життя access-токена (типово 5–15 хвилин) + refresh-токени для отримання нового
Штамп бачать усі → не кладіть секрети в payload!
💡 Чому саме короткий термін: ми не можемо гарантувати, що токен ніколи не вкрадуть, тому обмежуємо шкоду в часі. Вкрадений токен на 15 хвилин — неприємність, на 30 днів — катастрофа. Конкретне значення — це баланс між безпекою і тим, як часто клієнт оновлює токен.
Пункти для легкого запам'ятовування
Штамп економить час → JWT не потребує пошуку сесії на кожному запиті
Чорнило не підробити → signature гарантує цілісність, поки ключ у безпеці
Штамп до 4:00 → exp контролює термін дії
VIP-штамп → role: admin дає права
Штамп не змиєш → відкликати JWT до exp складно
Крадіжка = ризик → зберігайте токен безпечно!
Приклад у коді (Node.js, бібліотека jsonwebtoken):
const jwt = require("jsonwebtoken");

// Секрет — зі змінної оточення, а не в коді
const SECRET = process.env.JWT_SECRET;

// Логін → видаємо "штамп" на 15 хвилин
const token = jwt.sign(
  { userId: 123, role: "user" },
  SECRET,
  { expiresIn: "15m" }
);

// Перевірка в API → "світимо УФ-лампою"
jwt.verify(token, SECRET, { algorithms: ["HS256"] }, (err, decoded) => {
  if (err) return res.status(401).send("Штамп недійсний!");
  // Доступ дозволено: decoded.userId, decoded.role
});
💡 Чому код виглядає саме так:
process.env.JWT_SECRET — секрет у коді рано чи пізно потрапляє в Git. Тримайте його в змінних оточення або менеджері секретів.
expiresIn: "15m" — бібліотека сама порахує exp. Так менше шансів помилитися з одиницями (секунди vs мілісекунди — класична пастка).
algorithms: ["HS256"] — явно кажемо, який алгоритм приймаємо. Так сервер не прийме токен, підписаний іншим, неочікуваним алгоритмом — від цього класу атак застерігає і OWASP JWT Cheat Sheet.
Швидкий висновок: JWT — це клубний штамп цифрового світу:
швидка перевірка без черг до «списку гостей»
захищений від підробки, але видимий усім
не змивається до кінця терміну — тому термін робимо коротким
Саме тому JWT такий популярний в API та мікросервісах — але це інструмент під задачу, а не універсальна заміна сесіям.
⸻
💡 Структура JWT: розбір по частинах
«Структура JWT — це як тришаровий пиріг: етикетка, начинка і печатка, яка показує, що пиріг ніхто не розрізав.» 🍰
Будь-який JWT складається з трьох частин, розділених крапками:
Заголовок — це JSON з інформацією про сам токен. Зазвичай там два поля:
alg — алгоритм підпису (наприклад, HS256 або RS256)
typ — тип токена, майже завжди "JWT" (поле необов'язкове)
{ "alg": "HS256", "typ": "JWT" }
→ після Base64Url: eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9
Для новачків: уявіть заголовок як етикетку на пляшці — вона каже, що всередині і яким способом запечатано. Заголовок не шифрується — його може прочитати будь-хто.
У реальних проєктах часто додають ще поле kid (key ID) — ідентифікатор ключа. Він потрібен, коли ключів кілька, наприклад під час ротації: сервер дивиться на kid і розуміє, яким ключем перевіряти підпис.
Симетричний чи асиметричний алгоритм?
HS256 (симетричний) — простий і швидкий, але один і той самий секрет і підписує, і перевіряє. Кожен, хто може перевірити токен, може і створити його.
RS256 / ES256 (асиметричні) — підписує лише власник приватного ключа, а перевіряти можна публічним ключем. Зручно, коли токени перевіряють багато сервісів або сторонні клієнти.
⚠️ Найважливіше про alg: заголовок приходить від клієнта, тобто його може змінити зловмисник. Тому сервер не повинен вірити полю alg з токена — він сам має знати, який алгоритм очікує, і відхиляти все інше. Класичні атаки:
"alg": "none" — токен «без підпису». Якщо бібліотека це приймає, будь-хто може записати собі "role": "admin".
Підміна алгоритму — сервер чекає RS256, а йому підсовують HS256, підписаний… публічним ключем, який усім відомий.
💡 Чому я так на цьому наголошую: це не теоретичні загрози — такі вразливості роками знаходили в популярних бібліотеках. Захист простий: явно вказуйте дозволені алгоритми при перевірці (як algorithms: ["HS256"] у прикладі вище). Добрий розбір цих атак з інтерактивними лабораторіями є в PortSwigger Web Security Academy.
📦 Payload (корисне навантаження): інформація про користувача
Payload — друга частина, де зберігаються claims (твердження про користувача або сам токен). Найпоширеніші стандартні claims:
Claim
Що означає
Приклад
sub
Subject — кому виданий токен (зазвичай ID користувача)
"1234567890"
iss
Issuer — хто видав токен
"https://auth.myapp.com"
aud
Audience — для кого призначений токен
"my-api"
exp
Expiration — коли токен перестає діяти (Unix-час у секундах)
1730985600
nbf
Not Before — з якого моменту токен починає діяти
1730982000
iat
Issued At — коли токен видано
1730982000
jti
JWT ID — унікальний ідентифікатор токена
"a1b2c3"
Claims бувають трьох видів:
Registered — стандартні, описані в RFC 7519 (exp, sub, iss…)
Public — загальновживані імена, зареєстровані в реєстрі IANA (наприклад, email, name) або гарантовано унікальні
Private — ваші власні, про які домовились клієнт і сервер (наприклад, "role": "admin")
Для новачків: payload — як начинка пирога. Печатка (підпис) гарантує, що її ніхто не підмінив, але роздивитися начинку може кожен. Тому — жодних паролів, ключів, номерів карток. Якщо дані справді треба приховати, для цього є окремий стандарт JWE (RFC 7516).
Ще кілька практичних моментів:
Тримайте payload мінімальним. Токен їде в кожному запиті — зайві поля означають зайві байти на кожен виклик API.
Дані в токені можуть застаріти. Якщо адмін забрав у користувача роль, у вже виданому токені вона залишиться до exp. Ще одна причина робити токени короткоживучими.
jti сам по собі нічого не блокує. Це лише унікальний ID. Захист від повторного використання (replay) з'являється тільки тоді, коли сервер запам'ятовує використані jti — а це вже стан на сервері.
У системах з OAuth 2.0 у payload часто є scope — перелік дозволених дій.
🔏 Signature (підпис): гарантія цілісності
Підпис — третя частина. Він обчислюється з перших двох частин і ключа:
Якщо змінити в header чи payload хоча б один символ — підпис перестане збігатися, і сервер відхилить токен. Так JWT стає захищеним від непомітних змін: змінити токен можна, але підробити валідний підпис без ключа — ні.
Для HS256 підписують і перевіряють одним секретом.
Для RS256 / ES256 підписують приватним ключем, перевіряють публічним. Публічні ключі сервер авторизації часто публікує у форматі JWKS (RFC 7517) — сервіси завантажують їх і вибирають потрібний за kid.
Сам механізм підпису описаний у стандарті JWS — RFC 7515. Строго кажучи, JWT у 99% випадків — це саме JWS-токен.
💡 Маленький експеримент: підпис TJVA95OrM7E2cBab30RMHrHDcEfxjoYZgeFONFh7HgQ з прикладу вище отримано з секретом… secret. Я перевірив це сам — і ви можете: вставте токен на jwt.io і введіть цей секрет. А тепер уявіть, що так виглядає ваш продакшн-секрет: такі слабкі ключі підбираються перебором за лічені секунди. Тому для HS256 використовуйте довгий випадковий секрет — RFC 7518 вимагає ключ щонайменше такої ж довжини, як хеш, тобто 256 біт для HS256.
У коді (Node.js) вам не треба рахувати підпис вручну — бібліотека робить усе сама і повертає готовий токен цілком, а не лише підпис:
💡 Порада: jwt.io — чудовий інструмент, щоб розібратися з навчальними токенами. Але не вставляйте туди реальні продакшн-токени: живий токен — це доступ до чийогось акаунту, і він не повинен потрапляти на сторонні сайти. Для дебагу справжніх токенів декодуйте payload локально — це звичайний Base64Url, з ним впорається будь-яка мова чи навіть консоль браузера.
✅ Швидкий висновок: header каже, як підписано, payload — що всередині, signature — що нічого не змінили. Читати можна все, підробити без ключа — нічого. А алгоритм перевірки завжди задає сервер, а не токен. 🔑
🔬 Як працює JWT: крок за кроком
«JWT працює як конвеєр: логін один раз — далі тільки перевірка пропуску.» 🛤️
📊 Процес аутентифікації: від логіну до доступу
Крок 1. Логін і видача токена
Користувач надсилає логін і пароль на сервер.
Сервер перевіряє їх у базі даних — це єдиний момент, коли для аутентифікації точно потрібна база.
Якщо все добре — сервер створює JWT: додає sub (ID користувача), exp (термін дії), за потреби iss і aud, і підписує його.
Тут у новачків найбільше плутанини, тому коротко про два основні варіанти:
localStorage — найпростіше, але токен доступний будь-якому JavaScript на сторінці. Якщо на сайті знайдеться XSS-вразливість, токен вкрадуть.
Cookie з прапорцем HttpOnly — JavaScript його не бачить, тож XSS не дістане токен. Але браузер сам додає cookie до запитів, тому треба подбати про захист від CSRF (атрибут SameSite, CSRF-токени).
💡 Чому я не кажу «завжди робіть X»: універсально правильного місця немає — кожен варіант закриває одну загрозу і відкриває іншу. Для більшості вебдодатків рекомендують HttpOnly-cookie, а детально я розберу це в розділі «Найкращі практики». І одне правило без винятків: не передавайте токен в URL — він осяде в логах і історії браузера.
Крок 3. Токен у кожному запиті
Клієнт додає токен до запитів до захищених ресурсів — зазвичай у заголовку:
Authorization: Bearer eyJhbGciOiJIUzI1NiIs...
Крок 4. Сервер перевіряє токен
Перераховує підпис з header і payload — і порівнює з тим, що в токені.
Перевіряє claims: чи не минув exp, чи настав nbf, чи правильні iss і aud.
Якщо все добре — запит пропускається, і сервер знає, хто користувач, без звернення до сховища сесій.
Приклад middleware в Express.js:
function auth(req, res, next) {
  const token = req.headers.authorization?.split(" ")[1]; // "Bearer <token>"
  if (!token) return res.sendStatus(401);

  jwt.verify(
    token,
    process.env.JWT_SECRET,
    { algorithms: ["HS256"], issuer: "my-auth", audience: "my-api" },
    (err, decoded) => {
      if (err) return res.sendStatus(401);
      req.user = decoded; // далі в роутах: req.user.sub
      next();
    }
  );
}
💡 Чому я передаю issuer і audience явно: бібліотеки зазвичай самі перевіряють exp і nbf, але iss і aud вони перевірити не можуть — звідки їм знати, які значення правильні для вашого застосунку? Без цих перевірок токен, виданий для одного сервісу, може спрацювати в іншому, якщо вони мають спільний ключ.
У мікросервісній архітектурі кожен сервіс робить таку перевірку самостійно — саме тут stateless-природа JWT дає найбільший виграш.
👉 Приклад на клієнті (React): найпростіший варіант, який ви часто побачите в туторіалах:
Для навчальних проєктів це нормально, але пам'ятайте про ризик XSS, описаний вище.
⚡ Важливо: перевірка JWT — це не лише «підпис збігся». Підпис + дозволений алгоритм + exp/nbf + iss/aud — лише разом вони дають безпечну перевірку. Повний чекліст є в RFC 8725. ⚠️
✅ Швидкий висновок: логін → видача підписаного токена → токен у кожному запиті → повна перевірка на сервері. База потрібна лише на логіні, далі сервер упізнає користувача за токеном. 🚀
База даних потрібна лише на логіні — далі сервер упізнає користувача за підписаним токеном
💡 Переваги та недоліки JWT
«JWT — це баланс між зручністю та ризиками, як будь-який інструмент.» ⚖️
✅ Переваги
✅ Масштабованість: для перевірки токена не потрібне спільне сховище сесій — кожен сервер чи сервіс перевіряє сам. 📈
✅ Цілісність даних: підпис гарантує, що claims ніхто не змінив. 🛡️
✅ Зручність для API: однаково працює для вебу, мобільних додатків і запитів між сервісами. 📱
✅ Стандарт: бібліотеки є для будь-якої мови, і JWT — основа OAuth 2.0 / OpenID Connect у більшості провайдерів. 🌍
✅ Компактність: JSON помітно компактніший за XML-токени на кшталт SAML, тож JWT зручно передавати в HTTP-заголовках. 📦
✅ Гнучкість: можна додавати власні claims для авторизації (ролі, scopes). 🔧
❌ Недоліки
❌ Складне відкликання: токен діє до exp. Щоб «розлогінити» користувача миттєво, потрібні чорні списки або перевірка версії токена в базі — а це повертає на сервер той самий стан, від якого ми хотіли позбутися. 🚫
❌ Застарілі дані: змінили роль чи заблокували користувача — старий токен про це не знає до закінчення терміну дії. ⏳
❌ Розмір: JWT у рази більший за ID сесії і їде в кожному запиті. 📏
❌ Ризики зберігання на клієнті:localStorage вразливий до XSS, cookie — потребують захисту від CSRF. ⚠️
❌ Payload не шифрований: дані бачить кожен, хто має токен. 👀
❌ Легко помилитися: слабкий секрет, неперевірений alg чи aud — і захист зникає. Плюс ротація ключів вимагає уваги. 🔄
Критерій
JWT
Сесії
Де зберігається стан
У самому токені на клієнті
На сервері (пам'ять, БД, Redis)
Масштабування
Просте: кожен сервер перевіряє сам
Потрібне спільне сховище сесій — але це стандартна, добре відпрацьована схема
Відкликання доступу
Складно, до закінчення exp
Миттєво: видалили сесію — і все
Розмір на кожен запит
Сотні байтів і більше
Короткий ID
Типова безпека на клієнті
Залежить від того, де зберігаєте токен
Cookie з HttpOnly + захист від CSRF
Де особливо доречні
API, мобільні клієнти, мікросервіси, SSO
Класичні сайти й моноліти
💡 Чому таблиця саме така: в інтернеті часто пишуть, що сесії «не масштабуються». Це не так — величезні сайти роками живуть на сесіях у Redis. Чесніше сказати: JWT прибирає потребу у спільному сховищі для перевірки, а сесії дають простий і миттєвий контроль над доступом. Обидва підходи безпечні, якщо їх правильно налаштувати.
💡 Порада з практики: якщо у вас один бекенд і браузерний клієнт — почніть із сесій, це простіше і важче зламати помилкою. Обирайте JWT, коли з'являються мобільні клієнти, кілька сервісів або зовнішній провайдер авторизації. А часто в реальних системах поєднують обидва: короткий JWT для доступу + серверний refresh-токен, який можна відкликати.
✅ Швидкий висновок: JWT не «кращий» і не «гірший» за сесії — він вирішує іншу задачу. Ви виграєте в масштабуванні й гнучкості, але платите складнішим відкликанням і більшою ціною помилки. Знаючи цей компроміс, ви вже обираєте свідомо. 📊
«JWT безпечний рівно настільки, наскільки уважно ви його налаштували.» 🔒
У цьому розділі я зібрав правила, які раджу засвоїти ще до першого проєкту. До кожного додаю пояснення чому — бо правило без розуміння легко порушити, коли «дуже треба швидко».
⏳ 1. Короткий термін життя access-токена
Я раджу починати з 5–15 хвилин для access-токена. Універсального числа немає, але логіка така: токен неможливо швидко відкликати, тож його термін дії — це максимальний час, протягом якого вкрадений токен буде працювати. Чим коротший термін, тим менша шкода.
Щоб користувачу не доводилося логінитися кожні 15 хвилин, використовують refresh-токен (про нього — нижче й у FAQ).
🔐 2. Тільки HTTPS
Без винятків, навіть «на тестовому сервері». Підпис захищає токен від зміни, але не від копіювання. Через HTTP токен можна перехопити в будь-якій публічній Wi-Fi-мережі — і він працюватиме у зловмисника так само, як у вас.
🍪 3. Продумане зберігання на клієнті
Для браузерних додатків я раджу зберігати токени в cookie з атрибутами HttpOnly, Secure і SameSite:
HttpOnly — JavaScript не має доступу до cookie, тож XSS-атака не зможе вкрасти токен;
Secure — cookie передається лише через HTTPS;
SameSite=Lax або Strict — браузер не надсилатиме cookie із запитами з чужих сайтів, це основний захист від CSRF.
💡 Чому не localStorage: він простіший, і ви побачите його в більшості туторіалів (і в прикладах цієї статті). Але будь-який скрипт на сторінці — зокрема зламана стороння бібліотека — може прочитати звідти токен. Для мобільних додатків свої правила: там використовують захищені сховища платформи (Keychain в iOS, Keystore в Android).
🔑 4. Правильний алгоритм і надійні ключі
HS256 — нормальний вибір, коли токени створює і перевіряє один і той самий бекенд. Секрет — довгий і випадковий (щонайменше 256 біт), а не "secret" чи "my-app-key".
RS256 / ES256 — коли токени перевіряють кілька сервісів або сторонні клієнти: публічний ключ можна роздати, а підписувати зможе лише сервер авторизації.
Секрети й приватні ключі — лише в змінних оточення або менеджері секретів (Vault, AWS Secrets Manager тощо), ніколи в Git.
💡 Чому я не пишу «використовуйте RS256, бо він сильніший»: HS256 криптографічно не слабкий. Різниця в архітектурі — хто має право підписувати, а хто лише перевіряти. Обирайте за схемою вашої системи, а не за «рейтингом» алгоритмів.
Перевірка — це не лише «підпис збігся». Я тримаю в голові короткий чекліст:
☑️ алгоритм — тільки з явно дозволеного списку (ніколи none);
☑️ підпис валідний;
☑️ exp не минув, nbf уже настав (з невеликим допуском на розбіжність годинників серверів — зазвичай до хвилини);
☑️ iss — саме ваш сервер авторизації;
☑️ aud — саме ваш сервіс.
💡 Чому iss і aud такі важливі: уявіть, що у вас два сервіси зі спільним ключем — «Блог» і «Адмінка». Без перевірки aud токен, виданий для блогу, відкриє і адмінку. Повний перелік рекомендацій — у RFC 8725 та OWASP JWT Cheat Sheet.
🔄 6. Ротація ключів — закладайте можливість одразу
Конкретний графік (раз на кілька місяців чи раз на рік) залежить від вимог безпеки вашого проєкту. Важливіше інше: система має вміти замінити ключ без простою. Для цього:
додавайте в header поле kid — ідентифікатор ключа;
при асиметричних алгоритмах публікуйте публічні ключі у форматі JWKS;
деякий час тримайте активними і старий, і новий ключ, поки старі токени не «доживуть».
💡 Чому «закладайте одразу»: ключ найчастіше міняють не за графіком, а терміново — коли він витік. І якщо ваша система до цього не готова, доведеться розлогінювати всіх користувачів одночасно.
🚪 7. План на випадок «треба відкликати доступ»
Рано чи пізно знадобиться: користувач натиснув «Вийти на всіх пристроях», змінив пароль або його заблокували. Основні підходи:
Короткий exp + відкликання refresh-токена — найпростіший варіант: refresh-токени зберігаються на сервері, їх видаляємо, а access-токен сам «згасне» за кілька хвилин.
Чорний список за jti — миттєво, але сервер має перевіряти список на кожному запиті.
Версія токена — у користувача в базі є лічильник, він же записується в токен; змінили лічильник — усі старі токени недійсні.
💡 Чесно про компроміс: два останні варіанти повертають на сервер стан, від якого JWT нібито звільняє. Це нормально — більшість реальних систем саме так і працюють. Головне — розуміти, що ви обираєте.
$token = auth('api')->attempt($credentials); // false, якщо логін не вдався
✅ Швидкий висновок: короткий термін життя, HTTPS, безпечне зберігання, надійні ключі, повна перевірка claims і план на відкликання — ось шість речей, які відрізняють «JWT працює» від «JWT працює безпечно». 📝
⸻
💼 Інтеграція в популярні фреймворки
«Найкращий JWT-код — той, якого ви не написали самі, а довірили перевіреній бібліотеці.» 🛠️
Тут я показую мінімальні приклади, щоб ви побачили загальну ідею в різних стеках. Це не готовий продакшн-код — моя мета показати, де в застосунку живе JWT.
Генерацію токена й повноцінний middleware для перевірки я вже показав у розділі «Як працює JWT». Тут лише одне доповнення — про коди відповідей, які часто плутають:
401 Unauthorized — токена немає або він невалідний: «я не знаю, хто ти»;
403 Forbidden — токен валідний, але прав не вистачає: «я знаю, хто ти, але сюди тобі не можна».
fetch("/login", {
  method: "POST",
  headers: { "Content-Type": "application/json" }, // без цього сервер може не розпізнати JSON
  body: JSON.stringify(creds),
})
  .then((res) => res.json())
  .then((data) => localStorage.setItem("token", data.token));
💡 А якщо токен у HttpOnly-cookie (як я раджу вище), фронтенд стає навіть простішим: токен не треба ні зберігати, ні додавати вручну — сервер встановлює cookie, а браузер сам надсилає його. Потрібно лише дозволити передачу cookie:
axios.defaults.withCredentials = true;
// або для fetch: fetch(url, { credentials: "include" })
☕ Spring Boot
У Spring Boot я раджу не писати власний фільтр для JWT, а використати вбудований OAuth2 Resource Server зі Spring Security. Він сам перевіряє підпис, алгоритм, exp/nbf і (за налаштування) iss. Залежність:
Якщо токени видає зовнішній сервер авторизації (Keycloak, Auth0 тощо), достатньо вказати його адресу — Spring сам завантажить публічні ключі через JWKS:
💡 Чому не jjwt і власний фільтр: бібліотека jjwt — хороший інструмент, і з нею ви краще зрозумієте, що відбувається «під капотом». Але власний фільтр — це код безпеки, в якому легко пропустити перевірку. Resource Server робить це за вас і перевірений тисячами проєктів. Якщо ж ви підписуєте токени самі через HS256, знадобиться бін JwtDecoder із вашим секретом — деталі в офіційній документації Spring Security.
⚡ Важливо: після інтеграції перевірте хоча б базові сценарії вручну: прострочений токен, токен зі зміненим payload, токен з "alg": "none", токен для іншого aud. Усі вони мають отримати 401. 🧪
✅ Швидкий висновок: у кожному стеку є перевірена бібліотека для JWT — використовуйте її і не пишіть криптографію самі. Ваше завдання — правильно налаштувати перевірку і обрати, де зберігати токен. 📘
⸻
💼 Заключення: з чого почати
«JWT — не магія, а просто підписаний JSON. Уся складність — у деталях.» 🌟
📊 Мій план для новачка
Якби я знову починав вивчати JWT, я б ішов так:
Розібрати токен руками. Візьміть приклад зі статті, вставте на jwt.io, змініть одну літеру в payload — і подивіться, як «ламається» підпис. Десять хвилин такого експерименту дають більше, ніж година теорії.
Зробити мінімальний API. Один роут для логіну, один захищений роут, middleware для перевірки. Будь-яка мова, будь-який фреймворк.
Спробувати «зламати» свій API. Прострочений токен, змінений payload, alg: none. Якщо щось пройшло — ви щойно знайшли свою першу вразливість, і краще ви, ніж хтось інший.
Додати refresh-токени і logout. Саме тут ви по-справжньому відчуєте компроміси JWT.
Прочитати першоджерела.RFC 7519 — коротший і зрозуміліший, ніж здається, а RFC 8725 — це, по суті, список помилок, яких варто уникати.
⚡ Важливо: безпека — не опція, яку «додамо потім». Короткий exp, HTTPS і явний список алгоритмів коштують кілька рядків коду з першого дня. 🛡️
⸻
❓ Часті питання (FAQ)
🔍 Що таке JWT простими словами?
JWT (JSON Web Token) — це підписаний сервером JSON-об'єкт, який підтверджує, хто ви і що вам дозволено. Сервер видає його після логіну, а клієнт надсилає з кожним запитом. Підпис гарантує, що дані ніхто не змінив, але не приховує їх. 📜
🔍 Як захистити JWT від крадіжки?
Повністю виключити крадіжку неможливо, тому захист складається з кількох шарів: тільки HTTPS; зберігання в HttpOnly + Secure + SameSite cookie замість localStorage; короткий термін життя access-токена; захист сайту від XSS. Якщо токен усе ж вкрадуть, короткий exp обмежить шкоду кількома хвилинами. 🔒
🔍 Коли вибрати сесії замість JWT?
Якщо у вас один бекенд і браузерний клієнт (класичний сайт, адмінка, монолітний застосунок із серверним рендерингом) — сесії зазвичай простіші і дають миттєвий контроль над доступом. JWT варто обирати, коли з'являються мобільні клієнти, кілька незалежних сервісів або зовнішній провайдер авторизації (SSO). ⚖️
🔍 Як працюють refresh-токени?
Сервер видає два токени: короткий access-токен (хвилини) для запитів до API і довгий refresh-токен (дні чи тижні) лише для отримання нового access-токена. Кілька правил, які я раджу:
зберігайте refresh-токени на сервері (або хоча б їхні ідентифікатори), щоб їх можна було відкликати;
на клієнті — тільки в HttpOnly-cookie;
використовуйте ротацію: кожне оновлення видає новий refresh-токен, а старий стає недійсним. Якщо хтось спробує використати старий — це сигнал про крадіжку, і варто відкликати всі токени користувача. 🔄
🔍 Як зробити logout з JWT?
Видалити токен на клієнті недостатньо — сам токен залишиться валідним до exp. На практиці роблять так: відкликають refresh-токен на сервері, а access-токен «згасає» сам за кілька хвилин. Якщо потрібен миттєвий вихід — додають чорний список за jti або версію токена в профілі користувача. 🚪
🔍 Чим JWT відрізняється від OAuth 2.0?
Це речі різного рівня. OAuth 2.0 — це протокол, який описує, як застосунок отримує доступ від імені користувача. JWT — це формат токена. OAuth 2.0 може використовувати JWT як access-токен, а OpenID Connect використовує JWT для ID-токена з даними про користувача. 🔗
🔍 Чи можна шифрувати JWT?
Так, для цього є стандарт JWE (RFC 7516). Але в більшості задач аутентифікації він не потрібен: простіше взагалі не класти в токен нічого конфіденційного. Шифрування додає складності, а підпис усе одно потрібен. 🔐
⸻
✅ Висновки
Підведемо підсумки:
🎯 JWT — це підписаний JSON: його легко прочитати, але неможливо непомітно змінити без ключа. 📦
🎯 Stateless-перевірка спрощує масштабування, але ускладнює відкликання доступу — це головний компроміс. ⚖️
🎯 Безпека в деталях: короткий exp, HTTPS, безпечне зберігання, явний алгоритм, перевірка iss і aud. 🛡️
💡 Моя рекомендація: почніть з маленького API, спробуйте його «зламати» — і лише потім переносьте JWT у реальний проєкт. 🧪
💯 Підсумок: JWT — не найкращий і не найгірший спосіб аутентифікації, а інструмент із чіткими сильними і слабкими сторонами. Коли ви розумієте, що він гарантує (цілісність), а що ні (конфіденційність і миттєве відкликання), — ви вже використовуєте його правильніше, ніж багато хто в продакшні. Успіхів у ваших проєктах! 🌟